|
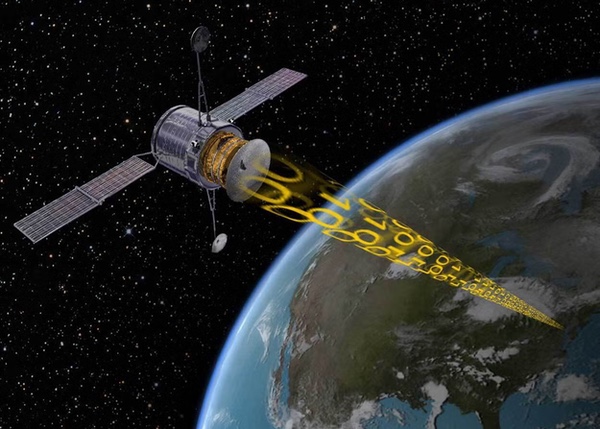
ماهوارهها فعالیتها را ثبت میکنند و آن دادهها را به زمین منتقل میکنند، اما اغلب به سیستمهای رمزگذاری متکی هستند که در برابر هک توسط رایانههای کوانتومی آسیبپذیر هستند. (اعتبار: L3Harris) |
مدیریت فضا و مشکل ممیزی کوانتومی
توسط بوراک اکتنلی
دوشنبه 10 آگوست 2026
عملیات فضایی به تمرین هایی برای قطع درختان بی رحم تبدیل شده است. هر شلیک رانشگر، هر هشدار لینک، هر عملیات مجاورت، و هر آزمایش ضد ماهواره، جریانی از تله متری را تولید می کند که به دقت ثبت می شود. امروزه این سیاههها یک ضرورت عملیاتی هستند، اما دههها بعد به شواهد ژئوپلیتیکی حیاتی تبدیل خواهند شد. اگر یک بازیگر دولتی در سال 2037 ادعا کند که یک ماهواره تجاری عمداً در دارایی های نظامی آن دخالت کرده است، حل آن بحران کاملاً به داده های تاریخی ثبت شده امروز بستگی دارد.
اما چگونه بفهمیم که این لاگ ها معتبر و بدون تغییر هستند؟ پاسخ، امضاهای رمزنگاری است. متأسفانه، اینجاست که پایه های مدیریت فضا شروع به شکستن می کند.
| هدایت مهندسان به استفاده از الگوریتم های جدید برای ماهواره های جدید فقط نیمی از مشکل را حل می کند. بحران حل نشده حاکمیت فضایی همان چیزی است که در تاریخچه اتفاق می افتد. |
در حال حاضر، قفلهای رمزنگاری که رکوردهای فضایی را ایمن میکنند، بیشتر به الگوریتمهای کلاسیک مانند الگوریتم امضای دیجیتال منحنی بیضی (ECDSA) متکی هستند. این الگوریتمها امروزه از نظر ریاضی درست هستند، اما ماندگاری بسیار محدودی دارند. در آگوست 2024، مؤسسه ملی استاندارد و فناوری (NIST) اولین استانداردهای رمزنگاری پس کوانتومی خود را نهایی کرد و نقشه راه انتقال همراه، NIST IR 8547، یک ضرب الاجل دقیق تعیین کرد. الگوریتمهای کلاسیک مانند ECDSA قرار است تا سال 2030 منسوخ شوند و تا سال 2035 کاملاً «ممنوع» شوند.
هدایت مهندسان به استفاده از الگوریتم های جدید برای ماهواره های جدید فقط نیمی از مشکل را حل می کند. بحران حل نشده حاکمیت فضایی همان چیزی است که در تاریخچه اتفاق می افتد.
«اکنون برداشت کنید، بعداً تأیید کنید/جعل کنید» و آسیبپذیری بیصدا
جامعه امنیتی به درستی بر روی تهدید “اکنون جمع آوری، بعدا رمزگشایی” تمرکز کرده است، جایی که دشمنان امروز ارتباطات رمزگذاری شده را رهگیری می کنند تا زمانی که محاسبات کوانتومی به بلوغ رسید، آنها را رمزگشایی کنند. با این حال، مسیرهای ممیزی فضایی با نوع موذیانه تری از این تهدید مواجه است. ما باید با واقعیت “اکنون درو، بعدا جعل” روبرو شویم.
در این سناریو، یک حریف، رکوردهای امضا شده به صورت عمومی یا رهگیری شده را امروز جمع آوری می کند. هنگامی که کامپیوترهای کوانتومی مربوط به رمزنگاری وارد می شوند، دشمن از آنها نه برای خواندن اسرار بلکه برای شکستن طرح امضای زیرین استفاده می کند. پس از شکسته شدن امضا، دشمن میتواند سوابق تاریخی را به ماسبق جعل کند. آنها می توانند تله متری یک مانور مداری را از سال 2026 تغییر دهند و آن را در سال 2032 ارائه کنند تا ادعا کنند که یک عمل خاص هرگز اتفاق نیفتاده است یا یک مانور کاملاً متفاوت و خصمانه انجام شده است.
این داستان علمی تخیلی نیست. طبق تعاریف خود NIST، یک طرح امضای «ممنوع» باید در برابر جعل آسیب پذیر فرض شود. از نظر فنی، هر گونه رکورد فضایی که با ECDSA امضا شود، پس از سال 2035 در برابر جعل ماسبق آسیب پذیر تلقی می شود.
حوزه فضایی به سه دلیل به طور منحصر به فردی در معرض این آسیب پذیری قرار دارد. اول اینکه، رکوردهای فضایی عمر بسیار طولانی دارند. یک ماهواره می تواند 15 تا 20 سال در مدار بماند و ارزش قانونی و عملیاتی سوابق آن حتی بیشتر دوام می آورد. دوم، این رکوردها مکانیسم اسناد اولیه هستند. انتساب سنگ بنای امنیت فضا است و دقیقاً همان چیزی است که یک دشمن دوست دارد دستکاری کند. ثالثاً امکان “اندازه گیری مجدد” در فضا وجود ندارد. اگر تله متری یک رویداد مداری خاص به خطر بیفتد، تنها شواهد آن رویداد برای همیشه از بین می رود. چالش فقط رمزگذاری آینده نیست. این یکپارچگی گذشته را در دنیای پساکوانتومی تضمین می کند.
چرا به سادگی تغییر الگوریتم کافی نیست
راه حل به ظاهر واضح، کنار گذاشتن ECDSA و استفاده فوری از امضاهای جدید و مقاوم در برابر کوانتومی مانند ML-DSA است. اگرچه این رویکرد ضروری است، اما به دلایل متعددی از نظر ساختاری ناقص است.
| آنچه مدیریت فضا به آن نیاز دارد فقط یک الگوریتم جدید نیست، بلکه یک معماری چند لایه و انعطاف پذیر رمزنگاری است. |
تکیه انحصاری بر یک الگوریتم جدید یک نقطه شکست جدید را معرفی می کند. الگوریتم هایی مانند ML-DSA بر ریاضیات شبکه پیچیده تکیه دارند. اگر رمزنگاری آینده این پایه ریاضی خاص را بشکند، صنعت فضایی دقیقاً اشتباهی را که در حال حاضر سعی در اصلاح آن دارد تکرار خواهد کرد. تکیه بر یک ستون معماری خطرناکی برای چندین دهه سابقه است.
علاوه بر این، دوره گذار خود نشان دهنده یک آسیب پذیری بزرگ است. بدون یک معماری واضح که نحوه و زمان انتقال سیستم های قدیمی به استانداردهای پس کوانتومی را دیکته می کند، رکوردهای ایجاد شده در طول انتقال باز می مانند.
در نهایت، اسناد تاریخی اکنون امضا و مهر شده است. شما نمیتوانید به گذشته برگردید و دهههای دورسنجی را با یک کلید جدید «دوباره امضا کنید» بدون اینکه اساساً زنجیره حفاظت و اعتماد ذاتی رکورد اصلی را بشکنید.
بنابراین، NIST IR 8547 از رویکردهای ترکیبی پشتیبانی می کند. در طول یک انتقال، استفاده از هر دو الگوریتم کلاسیک و پس کوانتومی به طور همزمان تضمین می کند که اگر یکی از کار بیفتد، دیگری یکپارچگی داده را حفظ می کند. آنچه مدیریت فضا به آن نیاز دارد فقط یک الگوریتم جدید نیست، بلکه یک معماری چند لایه و انعطاف پذیر رمزنگاری است.
یک راه حل لایه لایه امنیتی عمیق برای رکوردهای فضایی
اطمینان از یکپارچگی بلند مدت سوابق فضایی نیاز به رویکرد دفاعی عمیق دارد. این با معماریهای اقتداری که قبلاً در این صفحات درباره سرویسدهی در مدار و چارچوب وسایل نقلیه فضایی AUTHREX استدلال کردهام، مطابقت دارد (به «استقالل فضایی قبل از سال 2027 به یک معماری اقتدار نیاز دارد»، The Space Review، 22 ژوئن 2026 مراجعه کنید. برای محافظت از زنجیره های حسابرسی در برابر دشمنان کوانتومی، باید سیستم رکورد کیهانی را به سه لایه رمزنگاری مجزا تقسیم کنیم.
لایه 1 تعهد ورود است. در زمان ایجاد رکورد، باید با دو امضا به طور همزمان مهر شود. یک امضا کلاسیک (سازگار با زیرساخت امروزی) و دیگری پس کوانتومی است. در طول دهه انتقالی، هر دو رکورد داشتند. یک دشمن در سال 2026 نمی تواند امضای کلاسیک را بشکند زیرا آنها فاقد یک کامپیوتر کوانتومی هستند و تا سال 2032، حتی اگر دارای قابلیت های کوانتومی باشند، امضای پس کوانتومی دست نخورده باقی می ماند.
لایه 2 اتصال زنجیره ای است. ورودی های فردی باید در یک زنجیره هش پیوسته به هم مرتبط شوند، جایی که هر ورودی جدید اثر انگشت دیجیتال قبلی را حمل می کند. مهمتر از همه، این زنجیره باید به صراحت مشخص کند که کدام الگوریتم در هر مرحله استفاده می شود. این مفهوم که به عنوان “انعطاف پذیری الگوریتم” شناخته می شود، تضمین می کند که حتی اگر الگوریتم ها در آینده تغییر کنند، سوابق قدیمی تر همچنان می توانند با استفاده از پارامترهای اصلی و ایمن ثبت شده خود بررسی شوند.
| در صورت بروز تعارض، برخورد مداری یا اختلاف مسئولیت، عامل تعیین کننده، داده های قابل اعتماد ثبت شده در زمان رویداد خواهد بود. |
لایه 3 لنگر بایگانی است که امنیت طولانی مدت را فراهم می کند. در فواصل زمانی معین، شاید سالانه، خلاصه ای از کل زنجیره سوابق با امضای مبتنی بر هش بدون حالت مانند SLH-DSA مهر و موم می شود. ویژگی مهم امضاهای مبتنی بر هش این است که آنها فقط به امنیت خود تابع هش متکی هستند، نه بر ریاضیات شکستنی مانند شبکهها یا منحنیهای بیضوی.
نتیجه استراتژیک این معماری عمیق است. در بدترین حالت مطلق که در آن تمام رمزنگاری مبتنی بر شبکه شکسته میشود، اطمینان از اینکه رکورد فضا تغییر نکرده است به امنیت یک تابع هش منتهی میشود. توابع هش در برابر حملات کوانتومی بسیار مقاوم هستند. کامپیوترهای کوانتومی تنها توان موثر خود را به نصف کاهش می دهند. آنها آنها را به طور کامل نمی شکنند.
استفاده از این محافظ لایه ای بسیار ارزان است. آزمایش خود من از این معماری نمونه اولیه نشان می دهد که مهر و موم کردن یک رکورد تقریباً یک هزارم ثانیه طول می کشد و بیش از 600 رکورد در ثانیه روی یک هسته CPU استاندارد انجام می شود. ایجاد یک لنگر بایگانی 30 ساله تنها به چند مگابایت فضای ذخیره سازی و چند ثانیه زمان پردازش نیاز دارد. از نظر عملیاتی، امنیت طولانی مدت عملاً نامرئی است.
شکاف حاکمیتی و افق 2030
بحثهای بینالمللی کنونی در مورد حکمرانی فضای ماورای جو در کمیته سازمان ملل متحد در مورد استفادههای صلحآمیز از فضای ماورای جو (COPUOS) به شدت بر کاهش زباله، هنجارهای آزمایش ضد ماهواره و اصول “احترام لازم” ماده 9 پیمان فضای ماورای جو متمرکز است. با این حال، این بحث ها یکپارچگی طولانی مدت سوابق را نادیده می گیرد که این هنجارها را قابل اجرا می کند.
ماده نهم معاهده فضای ماورای جو کشورها را ملزم می کند تا فعالیت هایی را با در نظر گرفتن منافع مربوط به دیگران انجام دهند. این اصل به طور کامل به وجود فایل های گزارش قابل اعتماد و تغییرناپذیر بستگی دارد. اگر بپذیریم که دشمنان پسا کوانتومی می توانند سوابق فضایی را به ماسبق جعل کنند، کل مکانیسم انتساب قوانین بین المللی فضایی از بین می رود.
تاریخ بازنشستگی 2030 الگوریتم به سرعت نزدیک می شود. انتقال رمزنگاری در زیرساخت های پیچیده معمولاً پنج تا ده سال طول می کشد. آژانس یا اپراتور تجاری که این مهاجرت را تا سال 2027 آغاز نکند، حاشیه های عملیاتی خود را به شدت کاهش می دهد. یک تفکیک جامع از این جدول زمانی در این تحلیل NIST IR 8547 موجود است.
برای رفع این شکاف حاکمیتی، من چهار اقدام فوری را پیشنهاد می کنم. اولاً، اپراتورهای فضایی دولتی و تجاری باید امروزه سیستمهای ورود به سیستم خود را به گونهای طراحی کنند که انعطافپذیر باشد. دوم، استفاده از لنگرهای آرشیوی مبتنی بر هش باید به یک استاندارد اجباری برای هر رکورد فضایی طولانی مدت تبدیل شود. سوم، COPUOS و نهادهای تنظیم استاندارد بینالمللی مرتبط با آن باید به طور رسمی به یکپارچگی سوابق از طریق چشمانداز بلندمدت بپردازند. چهارم، صنعت هوافضا باید استراتژی مهاجرت رمزنگاری خود را با یک برنامه نقطه عطف دقیق که مستقیماً با ضربالاجلهای 2030 و 2035 NIST مرتبط است هماهنگ کند.
نتیجه گیری
در فضا، قدرت به طور فزاینده ای به کسانی که سوابق درست را نگه می دارند گره می زند. در صورت بروز تعارض، برخورد مداری یا اختلاف مسئولیت، عامل تعیین کننده، داده های قابل اعتماد ثبت شده در زمان رویداد خواهد بود. عصر کوانتومی این رکوردها را تهدید میکند و نه تنها عملیات آینده، بلکه تلهمتری تاریخی کنونی ما را به خطر میاندازد.
تاریخ های 2030 و 2035 مفاهیم نظری دوری نیستند. آنها یک واقعیت عملیاتی فوری هستند. اگر جامعه فضایی قصد دارد رکوردهایش در دهه های آینده قابل اعتماد باقی بماند، معماری اصلی باید همین حالا ساخته شود. رکوردی که قفل آن شکسته شود، در لحظه ای که قفل از کار بیفتد، ارزش خود را از دست می دهد.
سوال این نیست که آیا رکوردهای فضایی از قفل رمزنگاری خود بیشتر خواهند ماند. آنها قبلاً طراحی شده اند. سوال این است که آیا به آنها قفل هایی می دهیم که ارزش نگهداری داشته باشند؟
توجه: اکنون در حال تعدیل نظرات هستیم. در ارسال نظرات تاخیر وجود خواهد داشت و هیچ تضمینی برای ارسال تمامی نظرات ارسالی وجود ندارد.