نفوذ هکرها به واحدهای ذخیره سازی سرد پلاسمای خون و افزایش دما در تلاش برای از بین بردن منابع پزشکی نجات بخش

یخچالهای صنعتی اروپا همچنان در دست مجرمان سایبری هستند که قربانی دیگری را در حمله هک وحشتناک خود گرفتند.
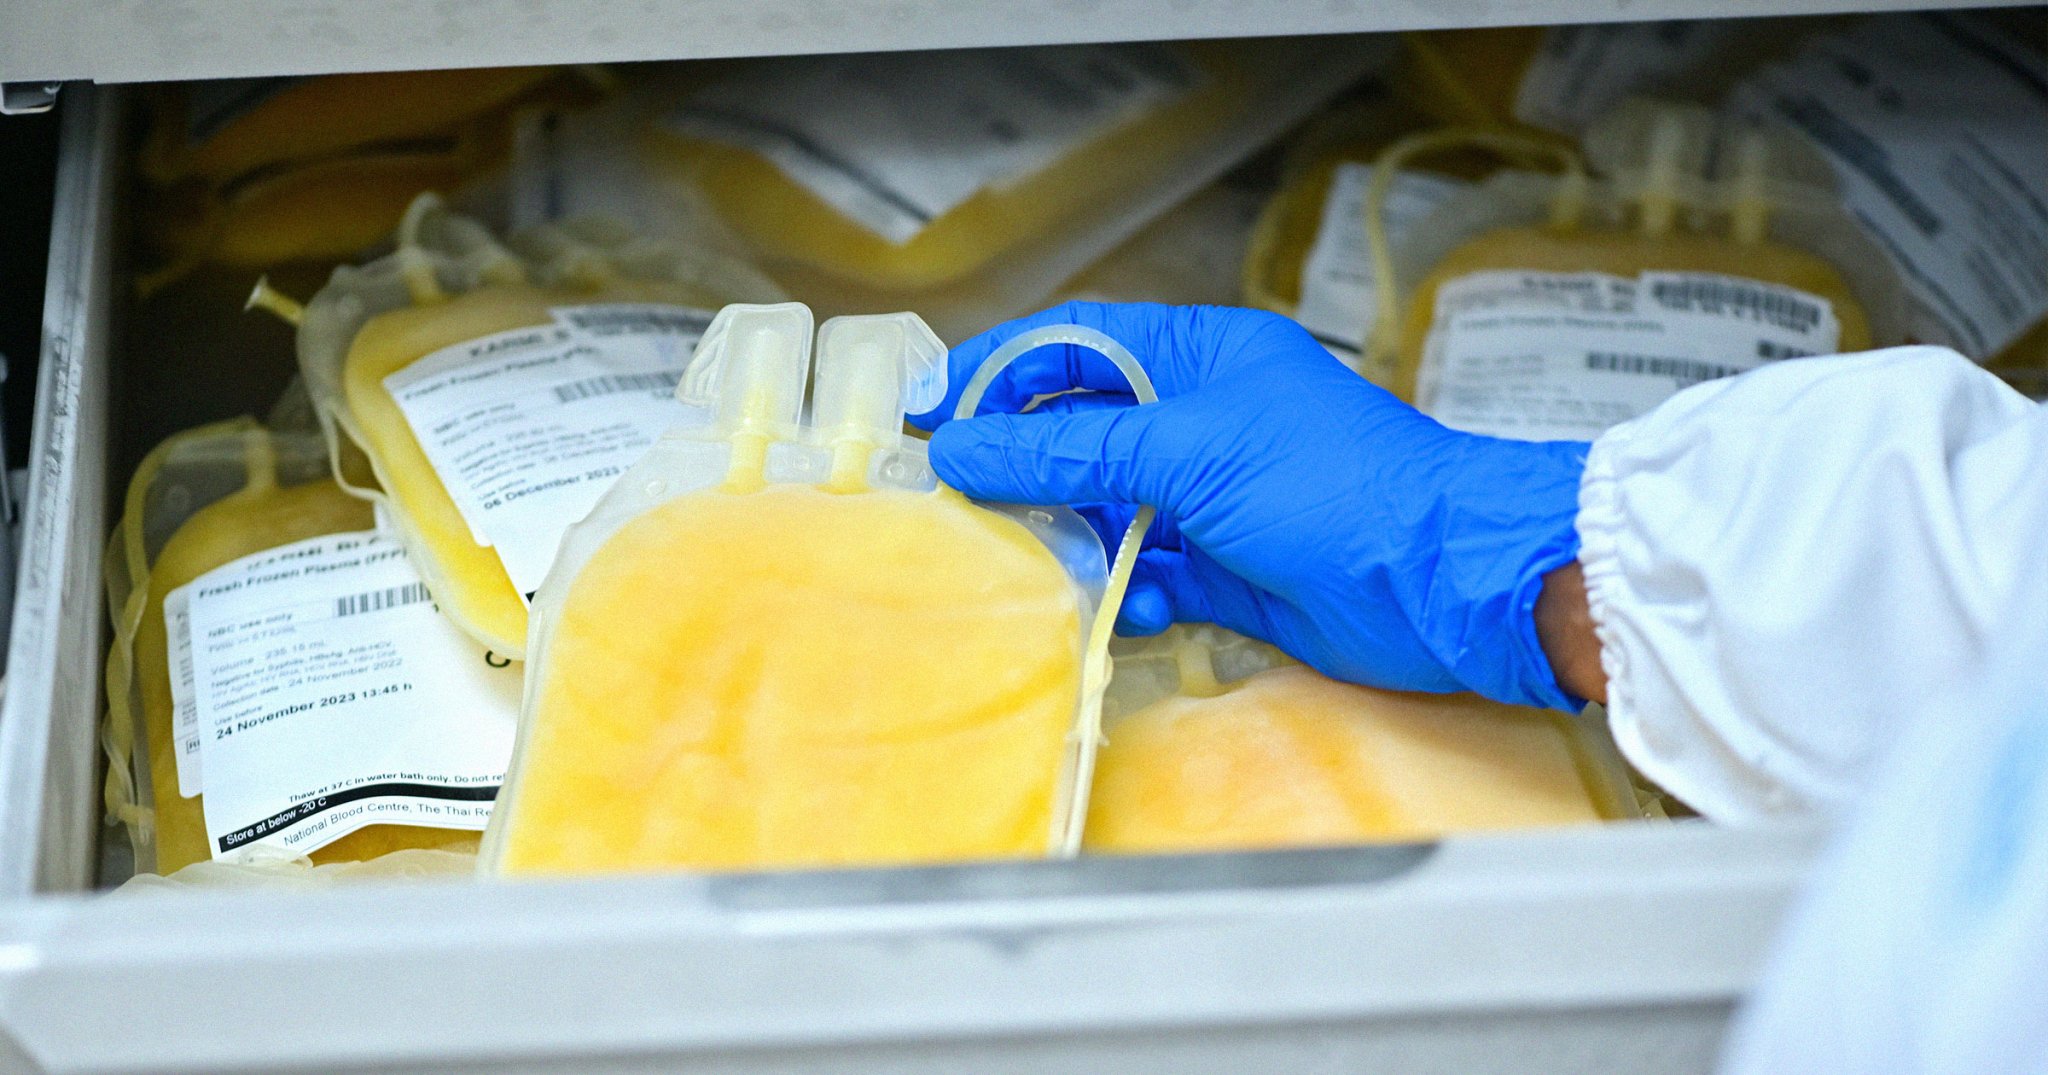
مرکز خون فرانسه (EFS) تایید کرد که سردخانههای حاوی خون در سه مکان آن روز دوشنبه در معرض خطر قرار گرفته است. در بیانیه ای که از فرانسه ترجمه شده است، آمده است: این حمله به هکرها اجازه داد تا دما را بالا ببرند و آستانه یخ زدایی را به “سطوح بسیار بالا” برسانند. CNBC.
این حمله Coolword، ارائه دهنده سیستم تبرید را هدف قرار داد. بانک خون EFS اتفاقاً صدمات جانبی داشت و یک کش پزشکی نجاتبخش را به خطر انداخت.
EFS گفت: «این واحدهای سردخانه – واقع در سایتهای آمادهسازی و توزیع EFS – برای نگهداری فرآوردههای خونی قبل از تحویل به مراکز بهداشتی و همچنین نمونههای مقصد برای بانکهای زیستی EFS استفاده میشوند.»
این حمله همزمان با حمله دیگری به سوپرمارکتهای اروپایی در همان روز بود که هکرها ترموستاتها را روی 122 درجه فارنهایت تنظیم کردند.
هیچ نمونه خونی گم نشد، اما این یک تماس نزدیک بود. سیستمهای نظارتی بانک خون بلافاصله فعال شدند و به تجهیزات آسیبدیده اجازه میدهند قبل از اینکه گرما به رگهای خونی آسیب برساند، یا تحت کنترل درآیند – یا در برخی موارد خاموش شوند. سپس نمونهها به سرعت به سایر تأسیسات منتقل شدند CNBC.
وزارت بهداشت فرانسه گفت که “وضعیت اکنون تحت کنترل است و از نزدیک تحت نظر است.” رویترز. ایمنی خون رسانی به لطف سیستم های نظارت و هشدار این مرکز و همچنین اقدامات احتیاطی بلافاصله انجام شد.
حادثه بانک خون تنها دو هفته پس از آن رخ داد که هکرها سیستم های تبرید و فریزر صدها سوپرمارکت را در فرانسه و بخش هایی از اروپا به سرقت بردند. چندین زنجیره عمده خواربار فروشی، از جمله Carrefour، که گفت 80 مکان آن تحت تأثیر این حمله قرار گرفته اند، تحت تأثیر قرار گرفتند. هکرها دمای ترموستات ها را تا 122 درجه فارنهایت تنظیم کردند. در بسیاری از موارد، تا زمانی که خیلی دیر نشده بود، دستکاری صورت نگرفت و منجر به فاسد شدن و دور ریختن میلیون ها یورو مواد غذایی شد. در برخی نقاط حتی آتش سوزی نیز رخ داد.
این نقض مربوط به یک آسیب پذیری در نرم افزار کنترل کننده تبرید ارائه شده توسط Danfoss است. برخی از یخچالهایی که در موج جدید هکهای سوپرمارکتهای روز دوشنبه هدف قرار گرفتند، از نرمافزار Danfoss نیز استفاده کردند. عاملان همه حملات ناشناخته هستند، اما با توجه به شباهت ها، شبهه هایی مبنی بر ارتباط آنها وجود خواهد داشت.
اطلاعات بیشتر در مورد امنیت سایبری: به نظر می رسد که هک ۶ میلیارد دلاری بایننس به این دلیل اتفاق افتاده است که کارمندان آن Vibe را کدگذاری کرده اند