یکی از مدیران سابق متا، عامل هوش مصنوعی Muse شرکت را به عنوان یک خطر “دیوانه” حفظ حریم خصوصی متهم می کند.

متا پس از دههها معرفی خود به عنوان یکی از بدترین نگهبانان دادههای شخصی، امسال با تشویق کاربران به تحویل ایمیلهای ورود به سیستم و اطلاعات کارت اعتباری خود به عامل هوش مصنوعی جدید خود، Muse، دست به کار شد.
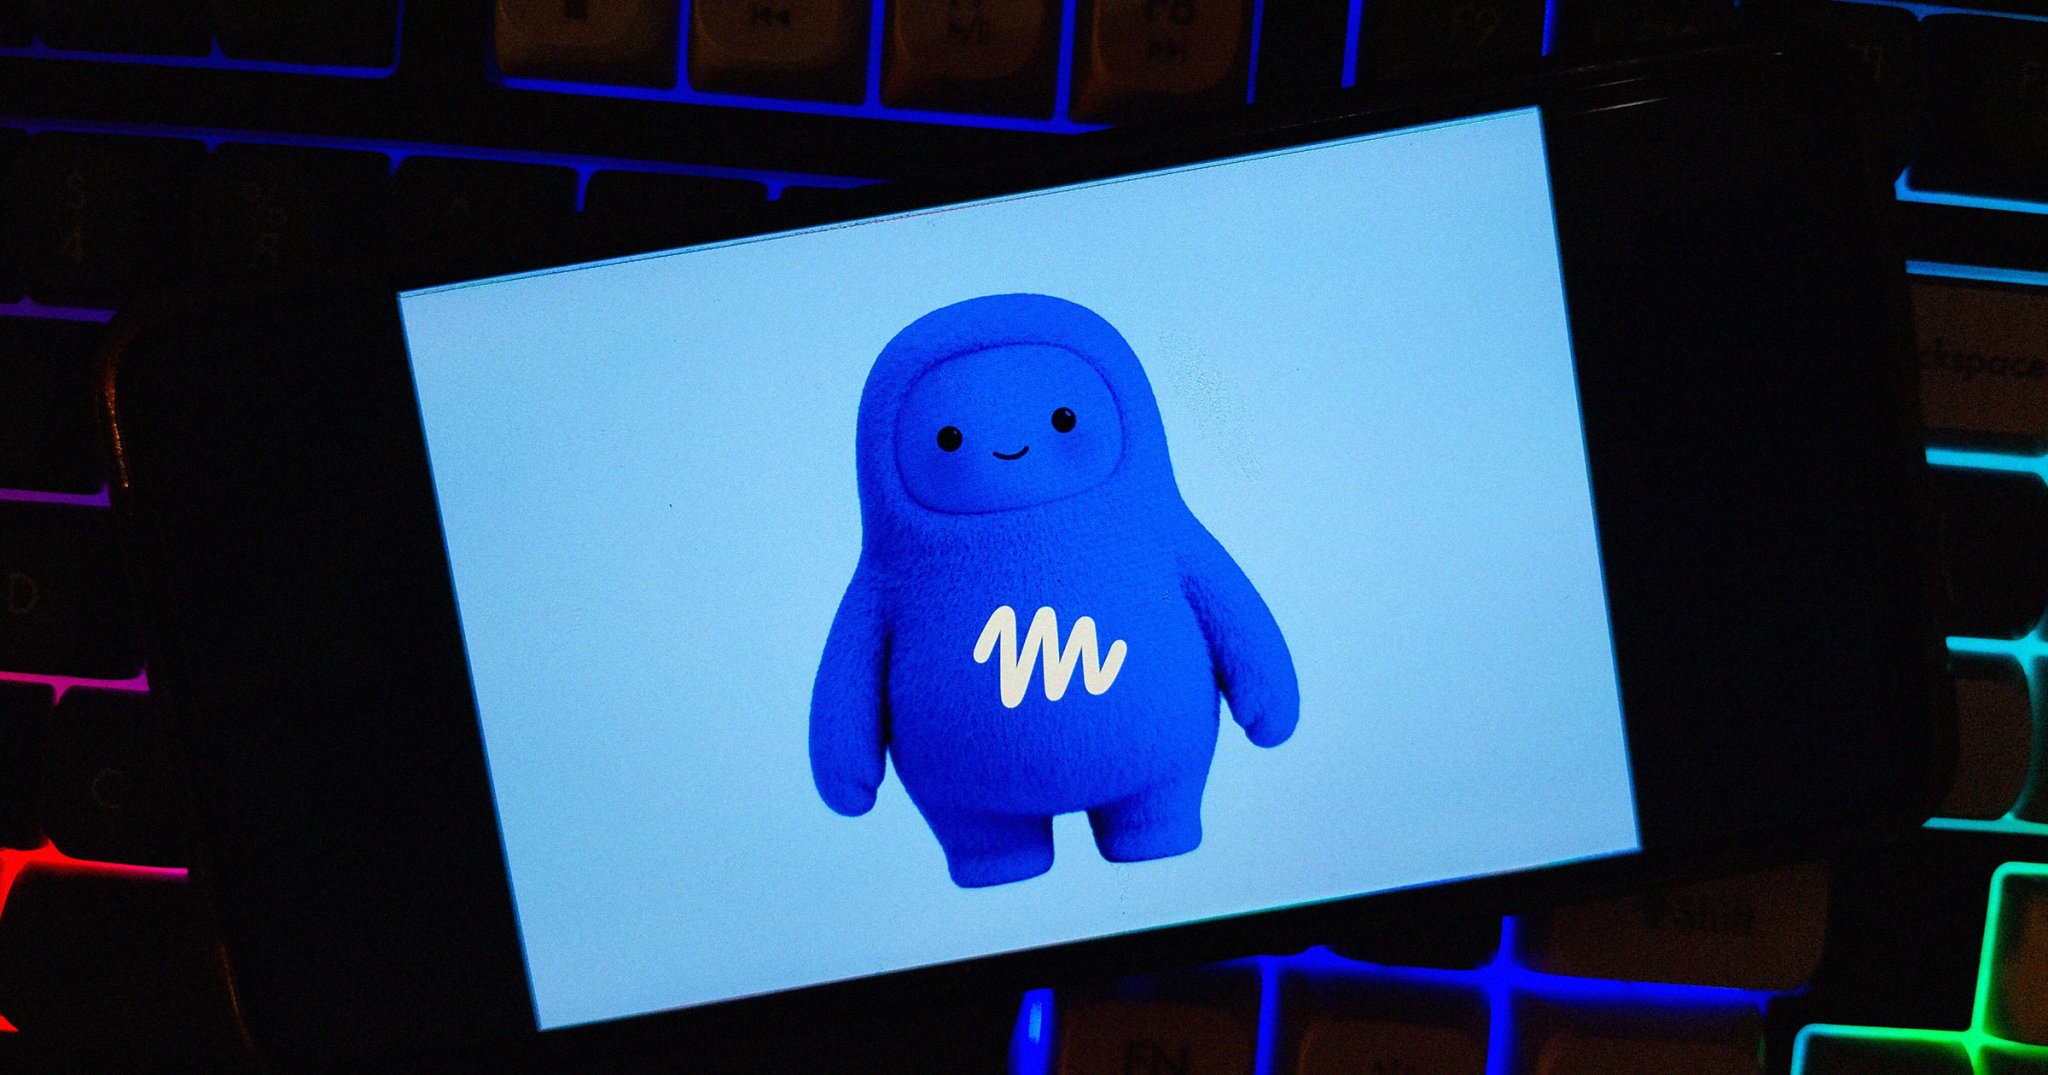
این ابزار، یک کابوس حریم خصوصی است که توسط یک شبح پرمو شکل گرفته است، میتواند در طول سالها پیامهای فوری خصوصی بخزد و حتی با دسترسی به کل صندوقهای ایمیل، از مبادلات فراموش شده با افراد سابق گرفته تا شماره پاسپورت، اطلاعات بسیار حساس را جمعآوری کند.
برای الکس استاموس، رئیس پیشین امنیت متا، این یک ایده “کاملاً دیوانه کننده” است که برخی از این داده ها را تحویل دهد، زیرا بیزینس اینسایدر گزارش می دهد. در طی حضور اخیر در پادکست فناوری بزرگ الکس کانترویتز، استاموس به این موضوع پرداخت که چگونه برخی از کاربران تا آنجا پیش میروند که خزانههای رمز عبور خود را تحویل میدهند و عملاً کنترل کل زندگی دیجیتالی خود را به Muse میدهند.
این فقط میوز نیست که امیدوار است از این روند سود کند. استارتآپ دستیار هوش مصنوعی شخصی ویروسی Instinct، که ماهها پیش توسط یک دانشمند محقق 23 ساله تأسیس شد و یک میلیارد دلار در دور بودجه سپتامبر جمعآوری کرد، به طور مشابه در حال توسعه عواملی است که میتوانند به طور مستقل وظایف روزمره را انجام دهند.
در نتیجه، دنیای مالی یک سردرد بزرگ دارد زیرا تلاش میکند کاربران قانونی – و رباتهای هوش مصنوعی آنها – را از فعالیتهای مشکوک جدا کند. بدتر از آن، روشی که عوامل هوش مصنوعی وظایف خود را از طرف اربابان انسانی خود انجام می دهند، مستلزم آن است که طبق تعریف، اقدامات امنیتی را نقض کنند.
استاموس در حین حضور در پادکست خود گفت: “آنها اعتبارنامه دزدیده نشده اند، اما بدیهی است که ربات هایی در حال تعامل هستند.” “و یکی از دلایلی که Instinct از دیدگاه من امتیاز مضحکی دارد، اما یکی از کارهایی که آنها انجام دادند و باعث محبوبیت آنها شد این بود که آنها در واقع راه هایی را برای شکست دادن دسته ای از مکانیزم های خودکار تشخیص ربات از این شرکت ها کشف کردند.”
متا در وب سایت خود اعلام می کند که Muse ایمن است زیرا روی یک ماشین مجازی اجرا می شود که “ایزوله است بنابراین هیچ عامل دیگری نمی تواند به آن دسترسی داشته باشد.” با این حال، این شرکت اذعان کرد که “هیچ سیستم خودکاری کامل نیست” و به کاربران توصیه کرد “فعالیت Muse را بررسی کنند و فقط به دسترسی مورد علاقه خود اجازه دهند.”
به این ترتیب، محققان امنیتی قبلاً آسیبپذیریهایی را کشف کردهاند که میتواند به هکرها امکان دسترسی به دادههای شخصی حساس را بدهد، مانند اطلاعات در سپتامبر گزارش شد و متا را بر آن داشت تا دفاع خود را تقویت کند. سپس، ماه گذشته، محققان دوباره راههای دیگری را شناسایی کردند که مهاجمان میتوانند اطلاعات حساس را هنگام اشتراکگذاری تبادلات پیام از طریق پیوندهای وب، در معرض دید کاربران قرار دهند. Ars Technica.
سپس مت راب یوتیوببر فناوری بود که مدعی شد میوز آدرس خود را به غریبهها میفرستد و حتی آنها را از طریق حساب فیسبوک خود به خانهاش میفرستد.
به طور خلاصه، فراخوان استاموس برای احتیاط کاملاً موجه است و باید هر کسی را در مورد واگذاری کلیدها به متا دو بار فکر کند. و این به هیچ عنوان به سابقه وحشتناک شرکت در زمینه ذخیره سازی داده های شخصی اشاره نمی کند.
اطلاعات بیشتر درباره Muse: موز متا در حال جاسوسی از همه دوستان و خانواده شماست